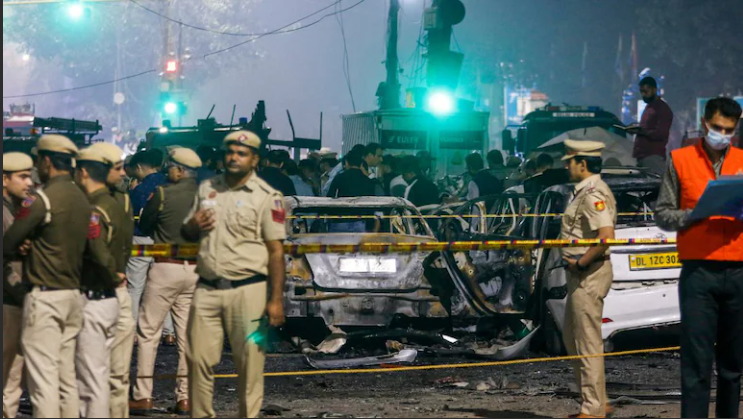
दिल्ली के चर्चित रेड फोर्ट कार ब्लास्ट मामले की जांच में लगातार नए खुलासे हो रहे हैं। राष्ट्रीय जांच एजेंसी की ताजा जांच रिपोर्ट के अनुसार, इस हमले के पीछे काम कर रहे आरोपियों ने बेहद सुनियोजित तरीके से विस्फोटक सामग्री जुटाई थी। जांच एजेंसी का कहना है कि मुख्य आरोपी डॉ उमर उन नबी ने फर्जी पहचान बनाकर ऑनलाइन प्लेटफॉर्म के जरिए रसायन और उपकरण खरीदे तथा अपने फ्लैट में एक अस्थायी बम लैब तैयार की थी।
पिछले वर्ष 10 नवंबर को दिल्ली में हुए इस बड़े विस्फोट ने पूरे देश को हिला दिया था। कार में रखे शक्तिशाली विस्फोटक के कारण कई लोगों की जान गई और अनेक घायल हुए। शुरुआती जांच में इसे एक सुनियोजित आतंकी साजिश माना गया था, लेकिन अब एनआईए की जांच में इसके पीछे की पूरी तैयारी सामने आने लगी है।
एजेंसी के मुताबिक, उमर उन नबी पिछले कई महीनों से इंटरनेट पर विस्फोटक बनाने के तरीकों की जानकारी इकट्ठा कर रहा था। उसने ऑनलाइन वीडियो, डिजिटल दस्तावेज और तकनीकी सामग्री के जरिए रसायनों के उपयोग और विस्फोटक तैयार करने की प्रक्रिया सीखी थी। इतना ही नहीं, उसने ऑफलाइन स्रोतों से भी तकनीकी जानकारी जुटाई।
जांच में पता चला कि आरोपी ने हरियाणा के फरीदाबाद स्थित अपने फ्लैट में छोटे स्तर की प्रयोगशाला बनाई थी। यहां वह अलग-अलग रसायनों पर प्रयोग कर रहा था। एजेंसी के अनुसार, वह क्लोरेट और पर्क्लोरेट जैसे रासायनिक पदार्थ तैयार करने की कोशिश कर रहा था, जिनका उपयोग विस्फोटक सामग्री बनाने में किया जाता है।
एनआईए को जांच के दौरान मुंबई के एक व्यापारी से जुड़ा महत्वपूर्ण दस्तावेज मिला। इस दस्तावेज में विशेष इलेक्ट्रोड और अन्य उपकरणों की खरीद का रिकॉर्ड दर्ज था। एजेंसी का दावा है कि आरोपी ने “राहुल भट्ट” नाम से फर्जी पहचान बनाई और इसी नाम से ऑनलाइन व्यापारिक प्लेटफॉर्म पर अकाउंट बनाकर सामान खरीदा।
बताया गया कि आरोपी ने डिजिटल भुगतान के जरिए करीब 25 हजार रुपये ट्रांसफर किए थे। इसके बाद उपकरणों को कुरियर के माध्यम से हरियाणा भेजा गया। सुरक्षा एजेंसियों के अनुसार, आरोपी खुद जाकर इन सामानों को प्राप्त करता था ताकि किसी को शक न हो।
जांच में यह भी सामने आया कि आरोपी और उसके सहयोगी डॉ मुजम्मिल शकील गुजरात के अहमदाबाद भी गए थे। वहां से कथित तौर पर कुछ रसायन जुटाने की योजना बनाई गई थी। एजेंसी इस यात्रा को भी साजिश का अहम हिस्सा मान रही है।
सुरक्षा अधिकारियों ने आरोपियों के मोबाइल फोन और डिजिटल उपकरणों से कई संदिग्ध दस्तावेज, कट्टरपंथी सामग्री और विस्फोटक निर्माण से जुड़ी फाइलें बरामद की हैं। जांच एजेंसी का मानना है कि यह नेटवर्क युवाओं को कट्टर विचारधारा से जोड़ने और तकनीक के जरिए आतंकी गतिविधियों को अंजाम देने की दिशा में काम कर रहा था।
अंसार गजवत-उल-हिंद से जुड़े संभावित कनेक्शन की भी जांच की जा रही है। अधिकारियों का कहना है कि इस मॉड्यूल को समय रहते पकड़ लेना बड़ी सुरक्षा सफलता है, क्योंकि आरोपी आगे और बड़े हमले की तैयारी कर सकते थे।
विशेषज्ञों का कहना है कि यह मामला आधुनिक सुरक्षा चुनौतियों की ओर इशारा करता है, जहां इंटरनेट, डिजिटल पेमेंट और ऑनलाइन मार्केटप्लेस का इस्तेमाल गलत गतिविधियों के लिए किया जा सकता है। इसलिए साइबर निगरानी और डिजिटल ट्रैकिंग को और मजबूत करने की जरूरत बताई जा रही है।